
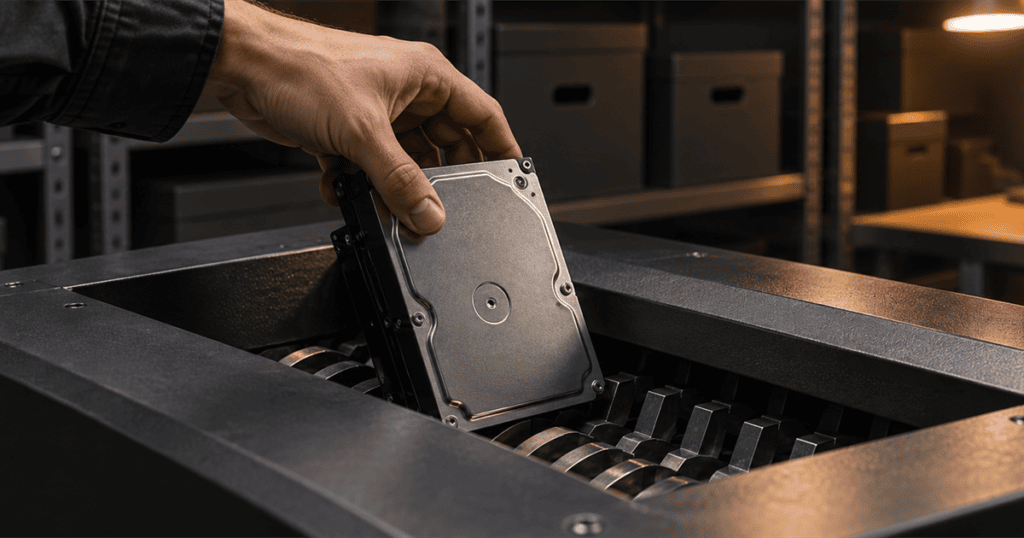
Når øvelsen er afsluttet, ligger der materiale flere steder: i holdets logbog, på forsvarets sagsmapper, i white teams dokumenter og måske på et hukommelseskort fra et besøg i en bygning. Spørgsmålet om opbevaring og sletning hviler på at kende alt materialet, give hver type et formål og lade formålet afgøre, hvor længe det må ligge, og hvem der sletter det.
Kort sagt: det, der kan bruges til et nyt angreb eller identificerer personer, skal væk hurtigt. Det, der dokumenterer beslutninger, tilladelser og læring, skal gemmes længe nok til, at opfølgning og næste øvelse kan bygge på det.
Hvad øvelsen efterlader
Lav en fortegnelse, før noget slettes. Materialet fra en red team-øvelse kan omfatte:
- Holdets logbog · den løbende beskrivelse af hvert skridt med tidspunkter. → Holdets logbog
- Beviser for mål og flag · skærmbilleder, kopier eller markører, der viser, at et mål blev nået.
- Optagelser og fotos · fra besøg i bygninger eller samtaler, hvis de var aftalt. → Beviser fra fysisk adgang
- Adgangsoplysninger · de oplysninger om konti og adgange, holdet fik fat i undervejs.
- Forsvarets sager · udtræk af logs, mails og noter fra den hændelse, forsvaret troede var ægte.
- White teams dokumenter · scope, risikovurdering, tilladelser, referater og stopbeslutninger.
- Rapporterne · holdets og forsvarets rapporter, tidslinjen og de afledte versioner.
Fortegnelsen skal også sige, hvor hvert stykke materiale ligger, og hvem der har adgang. Det er grundlaget for at kunne sige, at noget er slettet. Gå fortegnelsen igennem med holdet og forsvaret, før den lukkes; begge sider kender steder, white team ikke har set.
Formålet bestemmer tiden
Der er ingen fast frist for, hvor længe materiale fra en øvelse må gemmes. Databeskyttelsesforordningen siger om personoplysninger, at de ikke må opbevares i en form, der gør det muligt at identificere de registrerede, længere end nødvendigt til formålet. Princippet kaldes opbevaringsbegrænsning, og det er en brugbar tankegang for alt materiale fra øvelsen, ikke kun persondata. → Persondata i øvelsen
Formålene efter en øvelse kan være opfølgning, dokumentation over for ledelse, revision eller tilsyn, sammenligning med senere øvelser og beskyttelse af organisationen og holdet, hvis en beslutning eller hændelse senere bliver draget i tvivl. Hvert formål kræver noget forskelligt, og det meste af det rå materiale er ikke nødvendigt for nogen af dem.
Teksten er ikke juridisk rådgivning. Hvor persondata indgår, bør den databeskyttelsesansvarlige være med til at fastsætte frister.
Det, der skal slettes først
Tre typer materiale bør slettes hurtigst muligt efter afslutningen:
- Adgangsoplysninger · de giver adgang i dag, og de skal både slettes hos holdet og gøres ubrugelige hos jer.
- Kopier af rigtige data · hvis holdet alligevel kom i besiddelse af forretningsdata eller persondata, skal de ikke ligge på holdets udstyr.
- Rå optagelser og fotos af personer · de har ikke nødvendigvis en værdi, der opvejer hensynet til de mennesker, der optræder på dem.
De tekniske reguleringsstandarder for TLPT stiller samme type krav til testerne og leverandøren af trusselsefterretning: efter testen skal de gennemføre gendannelsesprocedurer med sikker sletning af kompromitterede adgangskoder og andre hemmelige nøgler, sikker meddelelse om kompromitterede konti og sikker indsamling, lagring, forvaltning og bortskaffelse af andre indsamlede data. Kravet binder kun de regulerede test, men listen er værd at skrive ind i jeres egen aftale. → Oprydning efter øvelsen
Det, der skal gemmes
Andet materiale skal gemmes, fordi det dokumenterer, hvad der skete, og hvorfor:
- Tilladelser og aftaler · tilladelsesbrev, kontrakt, rules of engagement og ændringer undervejs. → Tilladelsesbrevet
- Beslutninger · referater fra white team, stopbeslutninger og leg-ups.
- Rapporter og tidslinje · grundlaget for opfølgning og for at sammenligne med senere øvelser.
- Logbogen · i en udgave uden adgangsoplysninger og persondata, hvis den skal bevares.
Gem materialet et sted, hvor adgangen kan styres og ses, og hvor de personer, der normalt administrerer systemerne, ikke automatisk har adgang. Aftal en dato for, hvornår der tages stilling til materialet igen. Den dato kan følge næste øvelse, så det gamle materiale kan bruges til sammenligning og derefter reduceres. → Måling over tid
Leverandørens kopier
Holdet har sin egen kopi af logbog, beviser og rapportudkast. Nationalbanken skriver i implementeringsdokumentet for TIBER-DK, at virksomheden er den juridiske ejer af alt materiale fra testen. Det er et godt udgangspunkt for enhver kontrakt: materialet tilhører jer, og leverandørens opbevaring er en undtagelse, der skal have et formål og en frist.
Aftal i kontrakten, hvad leverandøren må beholde, hvor længe, og hvordan sletningen bekræftes. En skriftlig bekræftelse pr. type materiale er mere værd end en generel erklæring. Hvis leverandøren bruger tilknyttede konsulenter, skal deres kopier være omfattet.
En leverandør kan have et ønske om at beholde dele af materialet, fx for at kunne dokumentere sit arbejde, hvis det senere bliver draget i tvivl. Det kan være rimeligt, men det skal være en bevidst beslutning med et afgrænset indhold. Aftal i så fald, at det, der beholdes, er uden adgangsoplysninger, persondata og jeres forretningsdata, og at det opbevares med samme beskyttelse, som I selv ville kræve. Skriv også, hvornår også den rest skal slettes. → Kontrakten om en red team-øvelse
Forsvarets egne sager
Forsvaret behandlede øvelsen som en rigtig hændelse og oprettede sager, gemte udtræk og skrev noter. Når øvelsen er afsløret, skal disse sager mærkes som øvelse, så de ikke indgår i hændelsesstatistik eller bliver fundet senere og misforstået. Udtræk med persondata følger samme regler som holdets materiale.
Hvis overvågningen ligger hos en leverandør, gælder det samme der. Aftal med leverandøren, hvordan sager fra øvelsen mærkes, og hvad der slettes. → Hvem må kende resultatet?
Det skal I lade være med
- At slette, før der findes en fortegnelse · så kan ingen sige, hvad der er væk.
- At gemme alt for en sikkerheds skyld · det rå materiale er selv en risiko.
- At lade adgangsoplysninger ligge hos holdet · de skal slettes og gøres ubrugelige.
- At glemme forsvarets sager · de rummer også følsomme oplysninger.
- At nøjes med en generel slettebekræftelse · bed om den pr. type materiale.
- At gemme materialet, hvor de testede administrerer adgangen · vælg et sted med kontrolleret adgang.
Hvad kan og ikke kan konkluderes
En klar fortegnelse og aftalte frister gør det muligt at dokumentere, hvad der er gemt og slettet, og hvorfor. De kan ikke sikre, at der ikke findes kopier, ingen kendte til, fx i en mailboks eller på en telefon. Jo færre steder materialet har været, jo mere sikkert kan sletningen bekræftes.
Tjekliste til afslutningen
- ☐ Findes der en fortegnelse over materialet, og hvor det ligger?
- ☐ Er adgangsoplysninger slettet hos holdet og gjort ubrugelige hos jer?
- ☐ Er rå optagelser og kopier af rigtige data slettet?
- ☐ Er sletningen bekræftet skriftligt pr. type?
- ☐ Er forsvarets sager mærket som øvelse?
- ☐ Er der fastsat en dato for at tage stilling til det gemte materiale igen?
Kilder
- Forordning (EU) 2016/679 (databeskyttelsesforordningen): artikel 5, stk. 1, litra e, om opbevaringsbegrænsning.
- Kommissionens delegerede forordning (EU) 2025/1190: artikel 7, stk. 1, litra g, om sletning af kompromitterede adgangsoplysninger og håndtering af indsamlede data efter testen.
- Danmarks Nationalbank, TIBER-DK Implementation Document: virksomheden er juridisk ejer af materialet fra testen (s. 8).
- Datatilsynet: dansk vejledning om behandling af personoplysninger.
Senest gennemgået: oktober 2026.
Næste skridt
Del af: Artikler om red teaming
Læs også: Holdets logbog · Fortrolighed om øvelsen
→ Kontakt · Tlf. 70 13 63 23 · Red teaming hos Nielco IT



